Most útjára indítok egy blogbejegyzés-sorozatot, amelyben bemutatom, hogyan építettem fel az otthoni hálózatomat.
Fontos előzetes megjegyzés
Mielőtt belevágnánk, fontosnak tartom megjegyezni, hogy az itt bemutatott hálózat nem egy átlagos otthoni konfiguráció.
A rendszer hosszú évek alatt, a saját igényeimnek és gondolkodásmódomnak megfelelően épült fel. Ennek köszönhetően számos olyan megoldást alkalmazok benne, amelyek egy hagyományos otthoni hálózatban általában nem jelennek meg. Ilyen például a funkció szerinti VLAN-szegmentáció, a hálózatok szigorú elkülönítése, a dinamikus VLAN-kezelés vagy a policy-alapú szabályozás.
Ezeket nem azért alkalmazom, mert szerintem minden otthoni hálózatnak így kellene működnie, hanem mert számomra fontos a biztonság, a folyamatos tanulás, valamint az, hogy otthon is kipróbálhassam és használhassam azokat a technológiákat, amelyekkel a munkám során is találkozom.
A sorozat célja ezért nem az, hogy mindenki ezt a rendszert építse meg, hanem hogy bemutassam, én hogyan gondolkodom egy hálózat megtervezéséről és felépítéséről. Bízom benne, hogy az egyes technológiák és megoldások közül mindenki talál majd olyan ötleteket, amelyeket a saját környezetében is hasznosítani tud.
Mivel ez egy működő rendszer, előfordulhat, hogy bizonyos dolgokat te másképp oldanál meg, és ezzel semmi probléma nincs. Az építő jellegű és szakmai hozzászólásokat szívesen fogadom, hiszen ezekből én is tanulhatok. A kizárólag egymás munkájának leszólására szolgáló, „lekókányozós” jellegű kommenteknek viszont nem szeretnék teret adni.
Hogyan kezdődött?
Az otthoni hálózatom egy folyamatos evolúción ment keresztül, mióta családi házba költöztünk.
Valamikor 2010 környékén egy teljesen átlagos TP-Link router szolgálta ki az internetet. Ez azonban nem maradt sokáig, mert akkoriban egy WISP hálózat üzemeltetésén dolgoztam, ahol MikroTik eszközöket használtunk napi szinten. Így adta magát az ötlet, hogy néhány kiszáradt kondenzátor miatt leselejtezett, majd általam javított MikroTik RB433-at állítsak szolgálatba otthoni routerként egy akkoriban 20 Mbit/s-os internetkapcsolat elé.
A cél ekkor még elsősorban a tanulás volt, illetve szerettem volna egy elkülönített vendéghálózatot kialakítani.
Nem sokkal később sikerült beszereznem egy Ubiquiti UniFi access pointot is. A MikroTik és a UniFi párosával már egy jóval komolyabb hálózatot tudtam építeni, mint amit egy átlagos otthoni router kínált.
A következő nagy ugrás 2018 környékén érkezett, amikor az RB433-at egy MikroTik RB2011 váltotta, majd néhány évvel később megérkezett a jelenlegi RB4011 is.
Az IoT mindent megváltoztatott
Valamikor 2020 környékén megvettem az első Shelly eszközömet. Eredetileg csak azért, hogy megismerkedjek az IoT világával, de nagyon hamar világossá vált, hogy ezzel együtt teljesen újra kell gondolnom az otthoni hálózat felépítését.
Ekkor már külön hálózatot használtam a családnak, a vendégeknek és az IoT eszközöknek. Ez ugyan működött, de Wi-Fi szempontból nem volt túl elegáns megoldás, hiszen minden hálózathoz külön SSID tartozott.
A munkahelyemen ekkor már WPA Enterprise hitelesítést, RADIUS szervert és UniFi rendszert használtunk, ezért adta magát a gondolat, hogy ugyanezt a modellt otthon is megvalósítsam.
Ekkor kezdtem el funkciók szerint szegmentálni a hálózatot.
A hálózat felosztása
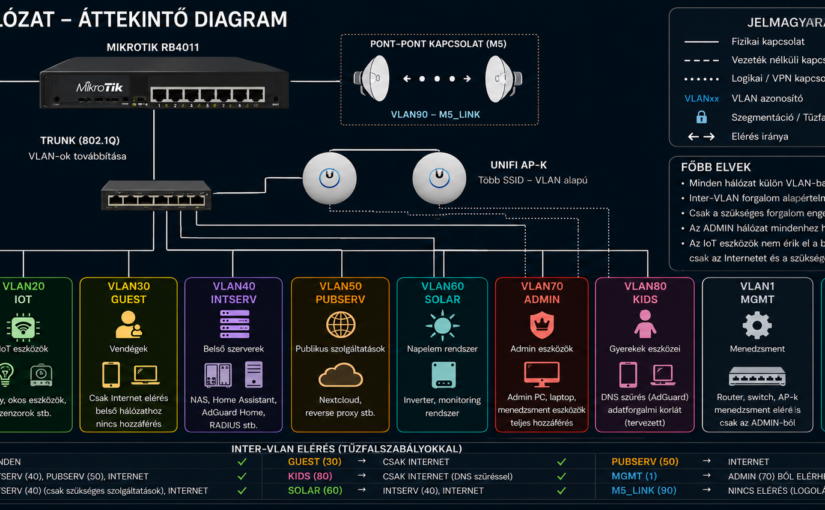
A főbb VLAN-ok jelenleg a következők:
- Family
- IoT
- Guest
- IntServ (belső szerverek)
- PubServ (publikus szolgáltatások, például Nextcloud)
- Solar
- Admin
Az Admin VLAN kiemelt szerepet kapott. Ebben kizárólag az én saját eszközeim találhatók, és természetesen innen minden más hálózat elérhető.
Ennek egyszerű oka van: ha a család valamelyik eszköze valamilyen kártevőt kapna, akkor sem tud hozzáférni az adminisztrációra használt gépeimhez vagy a hálózat menedzsmentjéhez.
Később létrejött egy külön VLAN a gyerekek eszközeinek is. Erre a hálózatra szeretnék egy szigorú DNS-alapú szűrést kialakítani AdGuard Home segítségével, hogy kiszűrhessem a számukra nem megfelelő tartalmakat.
A terv része az is, hogy napi adatforgalmi korlátot kapjon ez a hálózat, például napi 2 GB letöltési limitet. Ez még fejlesztés alatt áll, de ha elkészül, erről is külön bejegyzést fogok írni.
Természetesen megmaradt a VLAN1 menedzsment célokra, valamint létrehoztam egy külön VLAN-t a két Ubiquiti NanoStation M5 pont–pont kapcsolat számára is.
Ezek az eszközök ugyan még ma is kapnak frissítéseket, de már nem mai darabok. Ezért úgy döntöttem, hogy teljesen elkülönített VLAN-ba kerülnek, ahol tűzfalszabályok tiltják minden más hálózat elérését. Emellett naplózom azt is, ha ebből a VLAN-ból bármilyen váratlan forgalom indulna. Erről a megoldásról a sorozat egyik későbbi részében részletesen is írok.
Nagy vonalakban tehát így alakult ki az otthoni hálózatom jelenlegi felépítése, és talán az is látszik, hogy ez nem egy hétvégi projekt eredménye. Több mint egy évtized alatt, az aktuális igényekhez alkalmazkodva fejlődött oda, ahol most tart.
A következő részben már nem a történetről lesz szó, hanem a gyakorlati megvalósításról. Lépésről lépésre megmutatom, hogyan hoztam létre ezt a VLAN-struktúrát MikroTik RouterOS alatt, milyen elvek alapján alakítottam ki a bridge-eket, a VLAN-okat és az interfészeket, illetve azt is, hogy milyen hibákba futottam bele az évek során.
Remélem, hogy a sorozat nemcsak ötleteket ad majd, hanem segítséget is azoknak, akik szeretnének egy biztonságosabb, átláthatóbb és könnyebben bővíthető otthoni hálózatot építeni.